Три терміни, три різні продукти й одне спільне хибне уявлення, що вони захищають ваші акаунти. Вони не захищають. Віртуальний браузер ізолює систему: сторінка виконується деінде, тож шкідливий код ніколи не торкається вашого комп’ютера. Емулятор браузера відтворює відображення: підроблену область перегляду і рядок user agent, щоб розробник міг перевірити верстку. «Браузер у браузері» доставляє чужу сесію у ваше вікно: або як віддалену сесію, намальовану у вкладці, або як фальшиве спливне вікно входу, яке фішинговий набір малює на HTML.
Жоден із трьох не керує відбитком вашого браузера. Якщо ви тут, щоб вести кілька акаунтів на одній платформі так, щоб їх не пов’язали, жоден із цих трьох не є відповіддю: переходьте до порівняльної таблиці. Якщо служба безпеки попросила вас про ізоляцію або QA-лід сказав «перевір в емуляторі», розділи нижче все пояснять.
Чому ці три терміни плутають
Введіть у пошук «virtual browser», і Google видасть на одній сторінці три категорії продуктів: одноразову пісочницю, куди вставляють підозріле посилання, ферму для кросбраузерного тестування для QA-інженерів і корпоративну платформу віддаленої ізоляції браузера, яку продають CISO.
Частково це пояснює маркетинг: одну й ту саму сесію з хмарним рендерингом продають як «віртуальний браузер», «хмарний браузер» і «одноразовий браузер», залежно від того, за яким обсягом пошуку женуться. Але головна причина в тому, що три професії вживають ці слова кожна по-своєму. Фахівці з безпеки чують «ізоляція». Тестувальники чують «відтворювані умови рендерингу». Усі інші уявляють сайт, де всередині сторінки з’являється вікно браузера.
Що таке віртуальний браузер?
Віртуальний браузер працює не у вашій операційній системі, а деінде, і результат транслюється або рендериться назад до вас. Хоч що виконує сторінка, вона виконує це там.
Переважають чотири реалізації. Браузер у віртуальній машині: повноцінна гостьова ОС на вашому залізі чи VPS, важка і повільна на старті. Браузер у контейнері: легший, швидше скидається, один контейнер на сесію, саме така модель лежить в основі самостійно розгорнутих рішень на кшталт Kasm Workspaces. Віддалена ізоляція браузера (RBI): корпоративний клас, де Authentic8 Silo, Ericom Shield і Cloudflare Browser Isolation рендерять сторінки у своїй інфраструктурі й повертають пікселі або очищений DOM. Інший клас, інший покупець; ми пояснюємо різницю, а не конкуруємо. Онлайн-пісочниця у вкладці: вставили URL, отримали відрендерену сесію, нічого не встановлюючи.
Кому він потрібен: аналітикам безпеки, які розбирають чергу підозрілих посилань, OSINT-дослідникам, що працюють із ворожою інфраструктурою, співробітникам підтримки, які перевіряють сторінку зі скарги.
Від чого віртуальний браузер насправді захищає
Від шкідливого коду сторінок, прихованих завантажень, експлойтів браузера, скриптів, які інакше працювали б із вашими локальними правами. Захищений актив - це пристрій. Якщо всередині одноразового контейнера спрацює вразливість нульового дня, контейнер помре, а ви підете зварити каву.
Чого віртуальний браузер не робить
Він не робить ваш відбиток унікальним чи узгодженим. Він не дає кожній сесії власну IP-адресу. Він не зберігає cookie між запусками, і зазвичай у цьому і полягає задум. І він ніяк не впливає на пов’язування акаунтів.
Відбиток VM чи контейнера впадає в око своєю типовістю: однакова роздільна здатність екрана на кожному екземплярі, майже порожній список шрифтів, програмний рендерер WebGL на кшталт SwiftShader замість справжньої відеокарти, часовий пояс, застряглий на UTC. Десятки користувачів одного сервісу виглядають для антифрод-моделі однаковими, бо вони і є однакові. Два рекламні кабінети, відкриті з одного образу VM через одну вихідну IP-адресу, виглядають пов’язанішими, ніж два, відкриті з одного ноутбука.
Чи безпечні віртуальні браузери?
Для вашого пристрою - так, саме для цього їх і створюють. Для ваших даних - усе залежить від того, хто цим керує. Кожне натискання клавіші у віддаленій сесії проходить через інфраструктуру оператора, і безкоштовна пісочниця не місце для облікових даних. Безпечне використання - це те, для якого вони задумані: подивитися на щось ненадійне, не входячи в акаунт.
Що таке емулятор браузера?
Емулятор браузера відтворює умови, в яких рендериться сторінка, щоб розробник міг перевірити її поведінку, не маючи всіх пристроїв. Одне уточнення: тут «емулятор браузера» означає інструмент для тестування браузерів, а не емулятори консолей, які запускають ретроігри у вкладці.
Більшість сценаріїв покривають три реалізації. Режим пристрою в DevTools змінює розмір області перегляду, підміняє рядок user agent, імітує дотики і сповільнює мережу. Ферми для кросбраузерного тестування, як-от BrowserStack чи Browserling, дають сесії з різними комбінаціями браузерів та ОС. Headless-рушії, якими керують Selenium, Playwright чи Puppeteer, запускають справжній браузер без вікна.
Емуляція націлена на відображення, а не на середовище, тому вона й не годиться для роботи з акаунтами. Режим пристрою змінює розміри області перегляду і заголовок user agent. Рендерер WebGL лишається тим, що повідомляє ваша відеокарта, так само як аудіостек, список шрифтів, часовий пояс, мовні заголовки та IP-адреса. Для скрипта виявлення ви десктопний комп’ютер, який стверджує, що він телефон.
Емулятор, симулятор і реальний пристрій
Емулятор відтворює поведінку цільового пристрою на іншому залізі, транслюючи інструкції. Симулятор моделює лише поверхню середовища: добре для роботи з версткою, неправильно для всього, що стосується заліза. Реальний пристрій запускає справжню збірку браузера на справжньому чипсеті, тому ферми продають сесії на реальних пристроях дорожче.
Чому емулятор пристрою не є мобільним профілем
Перемикання DevTools у режим iPhone ніяк не робить вашу сесію мобільною в тому сенсі, який важить для платформи. Сигналом є саме невідповідність: мобільний user agent разом із десктопним рендерером WebGL, десктопними параметрами екрана і десктопним переліком шрифтів - це комбінація, якої не видає жоден справжній телефон. Системам виявлення достатньо помітити, що ваша заявлена і виміряна ідентичності не збігаються.
«Браузер у браузері», значення перше: віддалена сесія, намальована у вкладці
Буквальне прочитання: інтерфейс браузера, намальований усередині вебсторінки. Ви відкриваєте сайт, з’являється вікно з адресним рядком, ви вводите URL, і в ньому завантажуються сторінки. Нічого не встановлюється. Зручно на комп’ютері, який ви не адмініструєте, або щоб подивитися на сайт з іншої країни.
Ціна конкретна. Кожен клік іде на віддалений хост і повертається як відео чи потік подій, тож взаємодія відстає так, як ніколи не відстає локальний рендеринг. Закрийте вкладку, і сесія зникне разом із cookie, а все, що ви вводите, проходить через оператора. Більшість таких сервісів має невеликий спільний пул вихідних IP-адрес, тож ваша адреса вже використовувалася тисячами незнайомців до вас.
«Браузер у браузері», значення друге: фішингова техніка BitB і як її розпізнати
Друге значення - це атака. Сторінка «браузер у браузері» малює фальшиве спливне вікно входу на HTML і CSS усередині сторінки, на якій ви перебуваєте, імітуючи рамку вікна операційної системи, рядок заголовка й адресний рядок. Зазвичай вона копіює запит єдиного входу Google, Microsoft 365 чи Apple ID; фальшиві екрани Meta Business Suite та Amazon Seller Central побудовані за тим самим шаблоном. SSO привчив усіх чекати саме такого спливного вікна, тому підробка виглядає буденно.
Три перевірки по черзі:
- Перетягніть «вікно» за край вкладки. Справжнє спливне вікно ОС рухається незалежно і може вийти за межі браузера. Намальоване зупиняється на краю вмісту сторінки.
- Спробуйте взаємодіяти з його адресним рядком. URL у фальшивому вікні - це просто текст: не клікається, не редагується, не виділяється.
- Дивіться лише на справжній адресний рядок. Власний адресний рядок браузера - це єдине, що вміст сторінки не може підробити, а ще краще входити з власної закладки, а не через спливне вікно.
Менеджер паролів - це четвертий індикатор. Він зіставляє облікові дані з доменом сторінки, тож на домені зловмисника мовчить. Якщо він відмовляється автозаповнювати екран входу, який виглядає нормально, повірте йому.
Розпізнавання тут і є весь захист. Три перевірки вище займають секунди і працюють незалежно від того, яка кампанія ходить зараз, і саме тому їх варто вивчити замість списку минулих інцидентів.
Одноразові браузери: де їм місце
Одноразовий браузер - це сесія, створена для того, щоб її знищили. Наголос на одноразовості, а не на ізоляції. Відкрили, використали, закрили, і нічого не лишилося: ні cookie, ні історії, ні збережених облікових даних. Це підходить для короткого списку задач: відкрити посилання від когось, кому ви не довіряєте, або перевірити сторінку так, щоб сесія з входом не впливала на те, що ви бачите.
Та сама властивість робить його поганим для мультиакаунтингу, якому потрібне протилежне: середовище, яке платформа впізнає тижнями. Уявіть SMM-менеджера, який щоранку входить у рекламний кабінет клієнта через одноразову сесію. Кожен вхід приходить без попередніх cookie, з новим відбитком і часто з новою IP-адресою, тобто виглядає як незнайомий пристрій. Замість того щоб уникати перевірок безпеки, він щодня їх викликає.
Це також чесна відповідь на пошукові запити про «невідстежуваний браузер». Такого браузера не існує. Стеження працює за відбитком, який видає ваш браузер, і за IP-адресою, з якої ви підключаєтеся, а не за назвою браузера. Одноразова сесія викидає ідентифікатори вже постфактум; ізоляція не є анонімністю.
А як щодо хмарних браузерів?
Хмарний браузер - це екземпляр браузера, що працює в інфраструктурі провайдера і доступний через тонкий клієнт чи вкладку, а обчислення й вихідний мережевий трафік на боці провайдера, а не на вашому. Він сильно перетинається з категоріями віртуального браузера та RBI вище, тому постачальники вживають ці назви як взаємозамінні. Відмінності, які вирішують, чи підходить він під вашу задачу, тобто модель збереження стану, робота з IP, контроль відбитка і структура цін, заслуговують на окремий розбір, а не на абзац тут.
Порівняльна таблиця: який інструмент що робить
| Інструмент | Ізоляція середовища | Унікальність і узгодженість відбитка | Власна IP на сесію/профіль | Cookie та сесії зберігаються | Масштабується до десятків профілів | Командний доступ | Автоматизація |
| Браузер у VM / контейнері | Так, сильна | Ні, типовий відбиток VM | Ні, IP хоста, якщо немає проксі | Частково, якщо зберігати образ | Ні, по одному важкому екземпляру на кожен | Ні | Частково |
| Віддалена ізоляція браузера (корпоративна) | Так, за задумом | Ні, однаковий для всіх користувачів | Ні, спільний вихід | Частково, за політиками | Ні, не її призначення | Так, SSO і політики | Частково, адмін-API |
| Онлайн-пісочниця / одноразовий браузер | Так | Ні, спільний профіль за замовчуванням | Ні, спільний пул виходів | Ні, стирається під час закриття | Ні | Ні | Ні |
| Емулятор браузера (DevTools, ферма для тестування) | Ні | Ні, лише user agent і область перегляду | Ні | Частково, на тестову сесію | Частково, паралельні запуски | Так, платні ферми | Так, тестові фреймворки |
| Headless-браузер | Частково, на рівні процесу | Ні, headless сам по собі помітний | Частково, через налаштований проксі | Частково, якщо зберігати теку профілю | Так, з інженерними зусиллями | Ні | Так, нативно |
| Хмарний браузер | Так | Ні | Частково, залежить від провайдера | Частково | Частково | По-різному | По-різному |
| Dolphin Anty (антидетект-браузер) | Частково, на рівні профілю, а не ОС; десктопна інсталяція, а не вкладка браузера | Так, параметри узгоджені між собою | Так, проксі на кожен профіль | Так, окреме сховище cookie для кожного профілю | Так | Так | Так, API для автоматизації |
Дві чесні клітинки в останньому рядку. Антидетект-браузер ізолює на рівні профілю, а не ОС, тож він не замінить пісочницю, коли ви відкриваєте ворожі посилання. І це десктопна програма для Windows, macOS чи Linux, а не сесія у вкладці на чужому комп’ютері.
Чим антидетект-браузер відрізняється від усього вищезгаданого
Він не додає шару ізоляції. Він розв’язує іншу проблему: робить кожен браузерний профіль правдоподібною, стабільною, окремою особою. Цього досягають три речі разом. Контроль над повним набором параметрів відбитка (canvas, рендерер WebGL, аудіостек, список шрифтів, роздільна здатність екрана, часовий пояс, мова, кількість потоків процесора), а не лише над user agent. Окреме сховище cookie і сесія для кожного профілю, тож профіль, який ви відкривали минулого місяця, повертається як той самий постійний відвідувач. Проксі, прив’язаний до кожного профілю, резидентний чи інший, тож IP-адреса лишається в парі з цією особою. 🔥 Dolphin Anty побудовано саме на цій моделі.
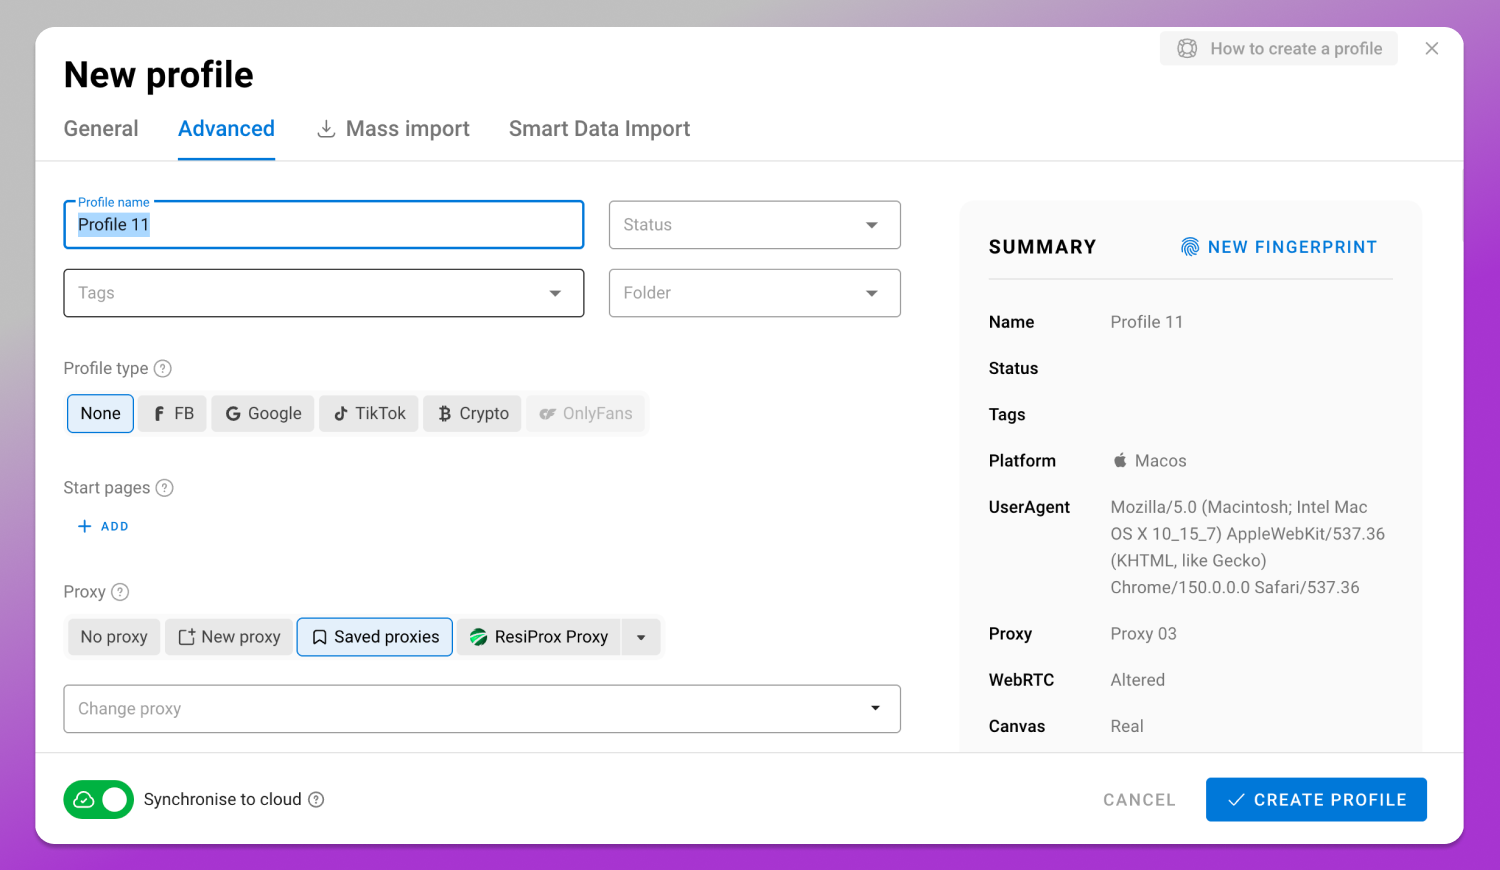
Долю акаунтів вирішує не те, приховане щось чи видиме. Вирішує те, узгоджене воно чи суперечливе. Профіль із мобільним user agent і десктопним рендерером WebGL помітніший, ніж чесний десктопний: у першому є неможливість, у другому - людина.
Матриця «задача → інструмент»: оберіть потрібний за 30 секунд
| Якщо вам потрібно | Використовуйте |
| Відкрити підозріле посилання | Одноразовий браузер або браузер у пісочниці |
| Захистити співробітників від вебзагроз | Віддалену ізоляцію браузера |
| Перевірити верстку в іншому браузері чи роздільній здатності | Емулятор браузера або ферму для тестування |
| Запускати автоматизовані тести чи збір даних | Headless-браузер |
| Працювати в браузері там, де не можна встановлювати програми | Онлайн-віртуальний браузер у вкладці |
| Вести кілька акаунтів на одній платформі без пов’язування | Антидетект-браузер |
Як перевірити будь-який із них за п’ять хвилин
Відкрийте перевірку відбитка всередині інструмента, який оцінюєте. Pixelscan, CreepJS і BrowserLeaks показують кожен свій зріз. Прочитайте п’ять значень і порівняйте їх між собою: IP-адресу та геолокацію, часовий пояс, мовні заголовки, рендерер WebGL, роздільну здатність екрана.
Шукайте розбіжності, а не гарну оцінку. IP-адреса з геолокацією в Німеччині разом із часовим поясом America/New_York - це суперечність, і жоден віртуальний браузер, емулятор чи пісочниця її не виправить. Потім перезапустіть і перевірте ще раз. Якщо значення змінилися, інструмент не зберігає стан, а саме від цього залежить робота з акаунтами.
Правила, ToS і юридичне зауваження
Ведення кількох акаунтів регулюють правила кожного сервісу і закони країни, де ви живете, а відповідальність лежить на вас. Рекламні стандарти та комерційні правила Meta, Amazon Seller Code of Conduct і правила X щодо кількох акаунтів встановлюють власні обмеження, які відрізняються залежно від продукту і регіону. Обробка даних має власну рамку: GDPR в ЄС, UK GDPR у Великій Британії, CCPA і CPRA в Каліфорнії, а також національні режими в країнах Південно-Східної Азії. Прочитайте умови платформи, перш ніж масштабуватися, незалежно від того, працюєте ви зі США, Великої Британії, ЄС чи Південно-Східної Азії.
Поширені запитання
Чи безпечні віртуальні браузери?
Безпечні для вашого пристрою: ворожий код сторінки виконується окремо від вашої системи. Але не автоматично безпечні для ваших даних. Усе, що ви вводите у віддаленій сесії, бачить той, хто нею керує, тож безкоштовні пісочниці підходять для ненадійних сторінок, а не для входу в акаунти.
Який найкращий безкоштовний віртуальний браузер?
Залежить від задачі, а безкоштовні тарифи постійно змінюються. Оцінюйте кандидатів за трьома ознаками: чи ізольовано сесії для кожного користувача, чи повідомляє оператор, що він логує, і чи спільна вихідна IP-адреса. Для облікових даних самостійно розгорнутий контейнер кращий за безкоштовний хостинговий.
Скільки коштує віртуальний браузер?
Єдиного діапазону немає, бо ця назва охоплює чотири класи продуктів. Ферми для тестування беруть плату за паралельну сесію, корпоративна RBI - за місце за контрактом, а самостійне розгортання коштує стільки, скільки ваш VPS. Помножте кількість потрібних одночасних сесій на ціну за сесію, а потім перевірте актуальну сторінку цін постачальника.
Чи віртуальний браузер - це те саме, що VPN?
Ні. VPN змінює мережевий маршрут та IP-адресу, яку бачить сайт. Віртуальний браузер змінює місце, де працює процес браузера. VPN лишає ваш відбиток незмінним; віртуальний браузер робить його типовим. Жоден не розв’язує проблему пов’язування акаунтів.
Чи може віртуальний браузер не дати пов’язати мої акаунти?
Ні. Пов’язування спирається на збіги відбитків, збіги IP-адрес і поведінкові патерни. Віртуальні браузери зазвичай погіршують ситуацію, бо кожен екземпляр одного образу видає майже однаковий відбиток з однієї вихідної IP-адреси.
Який браузер неможливо відстежити?
Жоден. Посилені браузери й розширення для конфіденційності зменшують обсяг зібраних даних, але стеження працює за відбитком та IP-адресою, а вони є в кожного браузера. Будь-який продукт, що обіцяє інше, не зможе цього виконати.
Чи мобільний емулятор браузера - це те саме, що мобільний пристрій?
Ні. Мобільний браузер - це застосунок на телефоні. Мобільна емуляція в DevTools чи на фермі для тестування змінює область перегляду і user agent на десктопному комп’ютері, і це корисно для перевірки верстки, але не більше.
Якщо ваша задача в останньому рядку матриці, вам потрібен клас інструментів «антидетект-браузер», і це десктопна програма: ви встановлюєте 🚀 Dolphin Anty на Windows, macOS чи Linux замість того, щоб відкривати сесію в чужій вкладці. Актуальні тарифи й ліміти профілів є на сторінці цін, а API для автоматизації описано в документації продукту.