Віддалена робота поставила перед багатьма компаніями практичне питання: як дати людині повноцінний робочий комп’ютер (операційну систему, застосунки, файли й права доступу), якщо цей комп’ютер фізично ні в кого на столі не стоїть? VDI - одна з найстаріших відповідей на це питання і водночас одна з найбільш неправильно зрозумілих. Тому варто точно розібратися, що таке VDI і як VDI працює.
Коротка відповідь: 👉 у VDI весь робочий стіл працює на сервері, а пристрій перед вами отримує лише зображення екрана. Дані, застосунки й обчислення лишаються в дата-центрі, і ІТ-відділ керує всім цим з одного місця.
Що таке VDI і як він працює
VDI розшифровується як virtual desktop infrastructure, тобто інфраструктура віртуальних робочих столів. Назва звучить технічно, але ідея зводиться до двох частин.
Головна ідея: робочий стіл живе на сервері
Замість того щоб встановлювати Windows чи Linux на власний диск вашого комп’ютера, компанія встановлює систему у віртуальну машину на центральному сервері. До вас доходить лише зображення екрана, а ваші кліки й натискання клавіш ідуть у зворотному напрямку. Важкі обчислення лишаються в дата-центрі, а ноутбуку, планшету чи тонкому клієнту треба лише достатньо швидко показувати результат, щоб усе відчувалося як локальна робота.
Що відбувається під час входу
Ви відкриваєте клієнт доступу або вкладку браузера і вводите облікові дані. Компонент під назвою брокер підключень перевіряє, хто ви, і видає потрібний віртуальний робочий стіл: або закріплений саме за вами, або взятий зі спільного пулу. Далі сесія поводиться як звичайний ПК. Різниця в тому, що файли, ліцензії на програми й обчислення ніколи не залишають сервер.
Як працює VDI: основні компоненти
Складники варто знати, бо саме в них криється реальна вартість проєкту.
Гіпервізор, віртуальні машини та еталонний образ
Гіпервізор - це програма на фізичному сервері, яка ділить його на кілька незалежних віртуальних машин: один потужний сервер починає працювати як десятки окремих комп’ютерів. Кожна віртуальна машина запускає власний образ, зазвичай Windows, хоча трапляються і розгортання на Linux. ІТ-команда збирає еталонний образ (golden image) з потрібною системою, застосунками й налаштуваннями, а потім клонує з нього робочий стіл для кожного користувача. Оновили еталонний образ, і оновилися всі.
Брокер підключень, протокол і сховище
Брокер підключень працює як охоронець на вході: автентифікує користувача й видає потрібну сесію. Далі за справу береться протокол віддаленого відображення (RDP, PCoIP чи ICA): він передає зображення екрана на пристрій і повертає назад введення користувача. Дані застосунків цим з’єднанням не передаються, лише пікселі й натискання клавіш. Сховище зазвичай тримає файли й профілі окремо від образу робочого столу, завдяки чому середовище масштабується, а керування дисками не перетворюється на хаос.
Що насправді потрібно для VDI
Вимоги дуже різні по обидва боки екрана.
З боку користувача
Пристрій з доступом до інтернету, підтримуваний клієнт або браузер з HTML5 і стабільне з’єднання з достатньо низькою затримкою. Потрібна пропускна здатність залежить від протоколу й типу роботи: відео й графіка споживають набагато більше, ніж таблиця і браузер. Як офіційний орієнтир, Microsoft рекомендує для Azure Virtual Desktop: 1,5 Мбіт/с для легкого навантаження (тексти, таблиці), 3 Мбіт/с для середнього (приблизно роздільність 1280×720), 5 Мбіт/с для важкого (Full HD) і 15 Мбіт/с для найвимогливішого навантаження в 4K/30fps. Документація VMware Horizon наводить нижчі значення для простої офісної роботи без відео (від 50 до 150 Кбіт/с на сесію), які зростають приблизно до 1-2 Мбіт/с, коли з’являється відео 480p. Отже, мінімальна швидкість залежить від вендора й протоколу, але 1,5 Мбіт/с на сесію - реалістичний мінімум для легкого використання, і бажано мати запас на піки та кілька моніторів.
З боку організації
Тут і зосереджені основні вкладення: серверне обладнання або хмарні потужності для гіпервізора, сховище для образів і даних користувачів, ліцензії на VDI-платформу та на операційні системи всередині неї, а також фахівці, які оновлюватимуть гіпервізори, брокери й еталонні образи. Кінцевий користувач нічого з цього не бачить, але саме тут концентруються витрати й складність. За публічними ринковими цінами: Amazon WorkSpaces починається приблизно від 25 $ за користувача на місяць у базовому пакеті Value; Citrix DaaS зазвичай бере 10-16 $ за користувача на місяць лише за ліцензію, плюс вартість хмари; Azure Virtual Desktop обходиться приблизно в 26-38 $ за користувача на місяць за хост сесій (керувальна частина безкоштовна для організацій з відповідною ліцензією Microsoft 365). Провайдери повністю керованого DaaS «під ключ» зазвичай беруть від 30 до 100+ $ за користувача на місяць залежно від процесора, оперативної пам’яті, сховища й рівня підтримки.
Постійний і непостійний VDI
Є дві основні моделі, і різниця між ними важлива для вибору.
1️⃣ Постійний VDI дає кожному користувачу окремий робочий стіл, який зберігає налаштування, ярлики й файли між сесіями. Це правильний формат для тих, кому потрібна безперервність: розробників, дизайнерів, інженерів, усіх, хто налаштовує середовище під себе й чекає наступного дня знайти його без змін. Сховище коштує дорожче, бо кожен робочий стіл займає власне місце.
2️⃣ Непостійний VDI працює навпаки: користувач отримує типовий робочий стіл, клонований зі стандартного образу, і після завершення сесії все скидається. Він підходить для кол-центрів, служб підтримки, спільних навчальних класів чи будь-якої ситуації з фіксованим набором застосунків. Його дешевше утримувати й простіше обслуговувати, адже на практиці оновлювати треба лише один образ.
Багато організацій поєднують обидві моделі: постійні робочі столи для фахівців і непостійний пул для решти.
Де VDI справді використовують
Кілька 📹 сценаріїв трапляються знову і знову:
- Віддалені та гібридні команди, яким потрібен однаково захищений робочий стіл удома, в офісі чи в дорозі.
- Політики BYOD, коли співробітники підключаються з особистих ноутбуків чи планшетів, а корпоративні дані ніколи не потрапляють на локальний диск.
- Регульовані галузі, як-от охорона здоров’я та фінанси, де централізація даних допомагає проходити аудити на відповідність вимогам.
- Підрядники й треті сторони, яким потрібні конкретні інструменти без повного доступу до внутрішньої мережі.
- Навчальні заклади, які дають кожному студенту однакове лабораторне середовище, нічого не встановлюючи локально.
Університет може використовувати непостійні лабораторні робочі столи для навчання і невеликий постійний пул для дослідників, а лікарня застосовувати VDI, щоб лікарі відкривали медичні записи з будь-якого робочого місця на поверсі, а ці дані не потрапляли на локальний диск.
Спільне тут не галузь. Спільна потреба відокремити місце, де відбувається робота, від місця, де живуть дані й обчислення.
Переваги та обмеження VDI
Переваги очевидні: ІТ-відділ керує всім з одного місця, чутливі дані ніколи не залишають дата-центр, а загублений чи вкрадений ноутбук не означає витоку, бо на ньому нічого не зберігається. Крім того, VDI подовжує життя слабших машин, адже важкі обчислення відбуваються на сервері.
Зворотний бік: складність. Побудувати VDI з нуля означає купити сервери, сховище й ліцензії ще до того, як увійде перший користувач, і для невеликих команд це серйозний бар’єр. До того ж якість роботи напряму залежить від з’єднання: у нестабільній мережі робочий стіл постійно гальмує й підвисає.
🔐 Безпека заслуговує на окрему розмову. Централізація даних знижує одні ризики, але концентрує інші: злам центрального сервера може відкрити доступ до всіх підключених робочих столів одночасно. Контроль доступу, шифрування й регулярні оновлення тут важать більше, ніж у традиційній схемі.
VDI, DaaS і віддалений робочий стіл
Ці терміни постійно плутають, тож варто їх розмежувати.
VDI зазвичай розгортають на власних потужностях: організація володіє серверами, керує гіпервізорами й бере на себе всю інфраструктуру. Більше контролю, більше відповідальності.
DaaS (Desktop as a Service, робочий стіл як послуга) бере ту саму концепцію і віддає її на аутсорс. Сторонній провайдер, як-от Amazon WorkSpaces чи Azure Virtual Desktop, обслуговує інфраструктуру, а організація просто користується віртуальними робочими столами за підпискою. Менше контролю, менше турбот.
Віддалений робочий стіл (або RDS) влаштований інакше: замість окремої віртуальної машини для кожного користувача кілька людей ділять сесії на одному сервері. Ліцензування дешевше, обслуговування простіше, але можливості персоналізації обмежені.
Що вам підходить, залежить від того, скільки контролю потрібно команді і скільки операційного навантаження вона готова нести.
VDI - не те саме, що синхронізація профілів браузера
Ці дві ідеї легко сплутати, і така плутанина дорого коштує. VDI дає цілу операційну систему, розміщену віддалено. А забезпечити команді доступ до профілів браузера - інша задача, і набагато менша.
Яку задачу розв’язує Dolphin Anty
🚀 Dolphin Anty - це антидетект-браузер, створений для тих, хто веде багато акаунтів одночасно: у соцмережах, на маркетплейсах, у рекламних платформах. Кожен профіль отримує власний відбиток браузера, згенерований за понад 20 параметрами, а також ізольовані проксі й cookies. Так акаунти не перетинаються і не залишають однакового технічного сліду браузера.
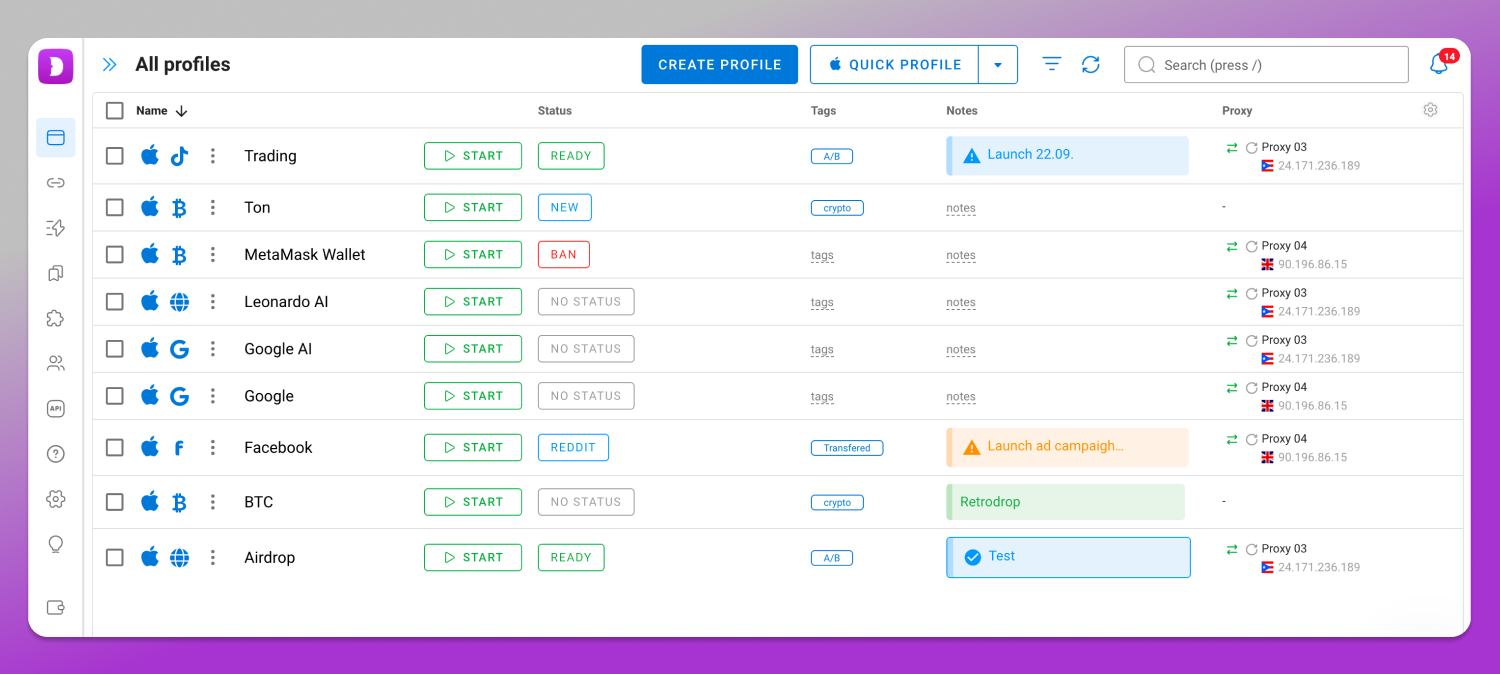
Для команд практична різниця в керуванні: є командна робота з правами для кожного користувача, тож профіль можна передати від однієї людини іншій, не пересилаючи паролі в чаті, а також автоматизація через API для повторюваних задач. Після реєстрації ви отримуєте 3 безкоштовні профілі без картки, і цього достатньо, щоб перевірити робочий процес, перш ніж вирішувати, чи справді вашому випадку потрібна VDI-інфраструктура.
Інструменти для керування профілями: як порівнювати
Якщо проблема в профілі браузера, а не в операційній системі, порівняння за фактами таке:
- Dolphin Anty - найповніший варіант для тих, хто веде багато акаунтів: власний відбиток для кожного профілю за понад 20 параметрами, ізольовані проксі й cookies, права для кожного користувача та автоматизація через API. Тарифи: Free 0 $ (3 профілі), Starter 10 $ на місяць (20 профілів), Base 89 $ на місяць (100 профілів), Team 159 $ на місяць (300 профілів), Enterprise 299 $ на місяць (1000 профілів) і Custom з необмеженою кількістю профілів за запитом. Працює на Windows 64-біт, macOS (процесори Intel і серії M) та Linux (AppImage, .deb, .rpm).
- Multilogin - відома альтернатива в тому самому сегменті. Тарифи: безстроковий Free з 5 профілями, які видаляються через 7 днів, Pro за 11 $ на місяць або 85 $ на рік і Business за 89 $ на місяць. Вимоги: Windows 10+, macOS 14 Sonoma+ або Linux Ubuntu 22+, лише 64-біт, щонайменше 4 ГБ оперативної пам’яті та 1 ГБ на диску; сумісний з Apple Silicon M1-M4, але не з Windows на ARM.
- Традиційний VDI - розв’язує іншу задачу. Він дає повну операційну систему, але потребує серверів, ліцензій і окремих фахівців і зазвичай коштує від 25 до 100+ $ за користувача на місяць залежно від вендора.
Поширені запитання
Чи безпечний VDI?
Може бути безпечним, якщо його правильно налаштувати. Централізація даних на сервері знижує ризик витоку через загублений чи вкрадений пристрій, але робить центральний сервер привабливішою мішенню. Багатофакторна автентифікація, шифрування і регулярні оновлення тут обов’язкові.
Чим VDI відрізняється від VPN?
VPN створює захищений тунель, щоб ваш власний пристрій міг дістатися корпоративної мережі, але обчислення все одно відбуваються на вашому комп’ютері, і файли можна на нього завантажити. У VDI весь робочий стіл працює на сервері, а пристрій лише показує екран.
Чи можна користуватися VDI з телефона чи планшета?
Зазвичай так: більшість VDI-клієнтів сумісні з мобільними пристроями. На практиці друкувати й переміщатися повноцінним робочим столом на маленькому екрані незручно. Для швидких перевірок і разових погоджень це добре працює, але годинами так майже ніхто не працює.
Чим VDI відрізняється від інструментів на кшталт TeamViewer чи AnyDesk?
Ці інструменти дають віддалене керування одним конкретним фізичним комп’ютером, який десь має бути ввімкнений. У VDI жодна фізична машина не прив’язана до сесії: робочий стіл існує як віртуальна машина на сервері, створюється на вимогу і знищується, коли ви завершуєте роботу.
Мені потрібен VDI чи щось простіше?
Якщо робота побудована навколо повноцінних десктопних застосунків і суворих вимог відповідності, VDI досі доречний. Якщо ж справжня задача в тому, щоб профілі браузера були узгодженими і спільними для команди, спеціалізований інструмент, як-от Dolphin Anty, розв’яже її швидше й дешевше.
Скільки коштує утримувати одного користувача на VDI?
Залежить від вендора й конфігурації, але публічні діапазони такі: близько 25 $ за користувача на місяць в Amazon WorkSpaces (базовий пакет), 10-16 $ за користувача на місяць лише за ліцензію в Citrix DaaS (плюс інфраструктура окремо) і 26-38 $ за користувача на місяць за хост сесій в Azure Virtual Desktop. Провайдери повністю керованого DaaS «під ключ» виходять десь від 30 до 100+ $ за користувача на місяць.
Як вибрати правильне рішення
Перш ніж вирішувати, опишіть реальний сценарій: скільки людям потрібен віддалений доступ і як часто, чи залежить робота від важких застосунків, прив’язаних до однієї операційної системи, і чи вимагає якесь регулювання тримати дані централізовано.
Якщо відповідь передбачає запуск повноцінних корпоративних застосунків за суворих вимог відповідності, традиційний VDI лишається надійнішим вибором. Якщо ж задача обмежується роботою в браузері (акаунти, профілі й доступи, спільні для членів команди), почніть з 🔥 Dolphin Anty і його 3 безкоштовних профілів, перш ніж вкладатися в цілий інфраструктурний проєкт.