Сучасні методи виявлення
Сьогодні мультиакаунтинг вважають однією з найбільших проблем для платформ, де користувачі можуть отримати 🔝 нечесну перевагу, створюючи кілька акаунтів: рекламних платформ, маркетплейсів, криптобірж, букмекерів, онлайн-казино, соцмереж і багатьох інших.
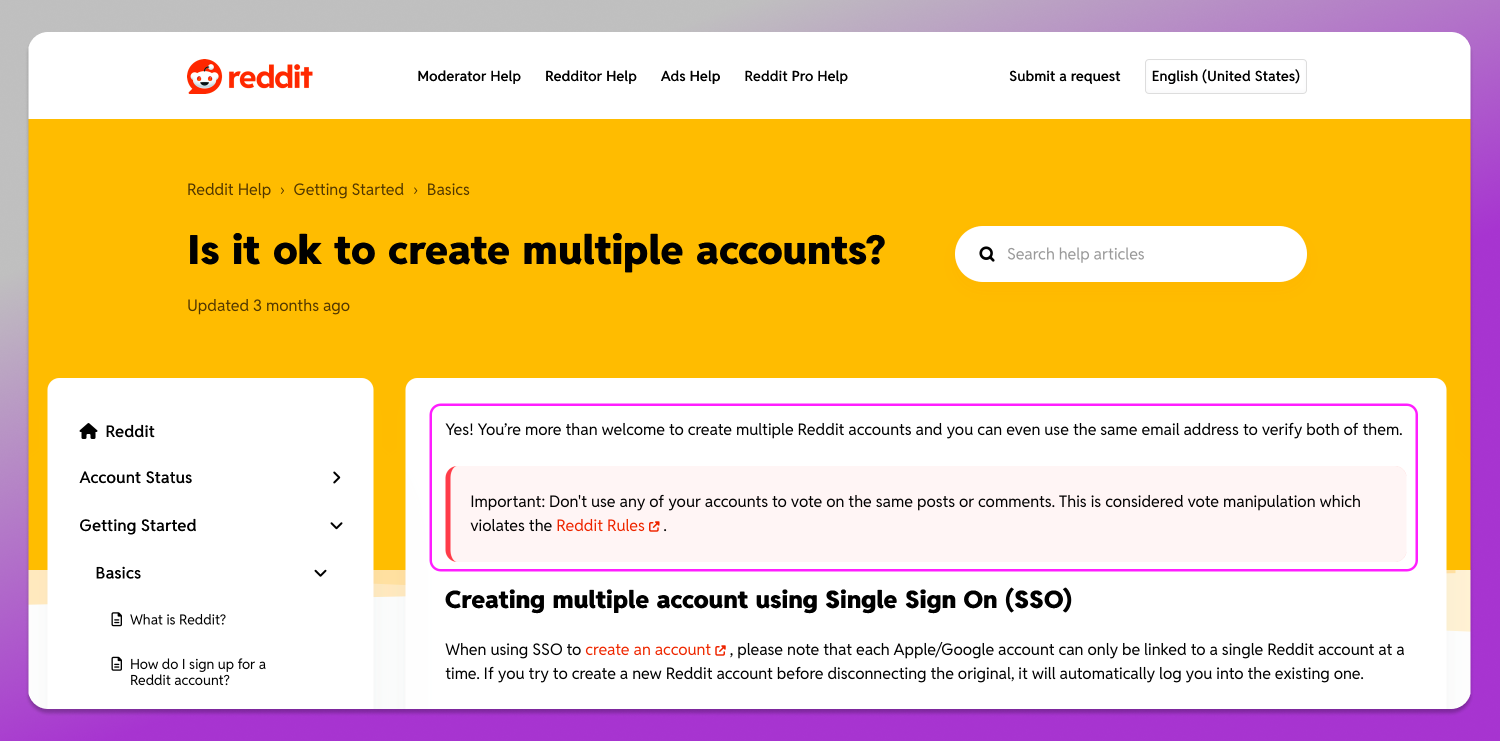
Причин створювати кілька акаунтів багато. Їх використовують, щоб обійти бан, кілька разів отримати бонуси, запускати рекламні кампанії, накручувати рейтинги й відгуки або для інших дій. Утім, мультиакаунтинг заборонений не завжди. Деякі платформи, як-от Reddit, дозволяють мати кілька акаунтів, якщо їх не використовують для голосування за пости чи коментарі.
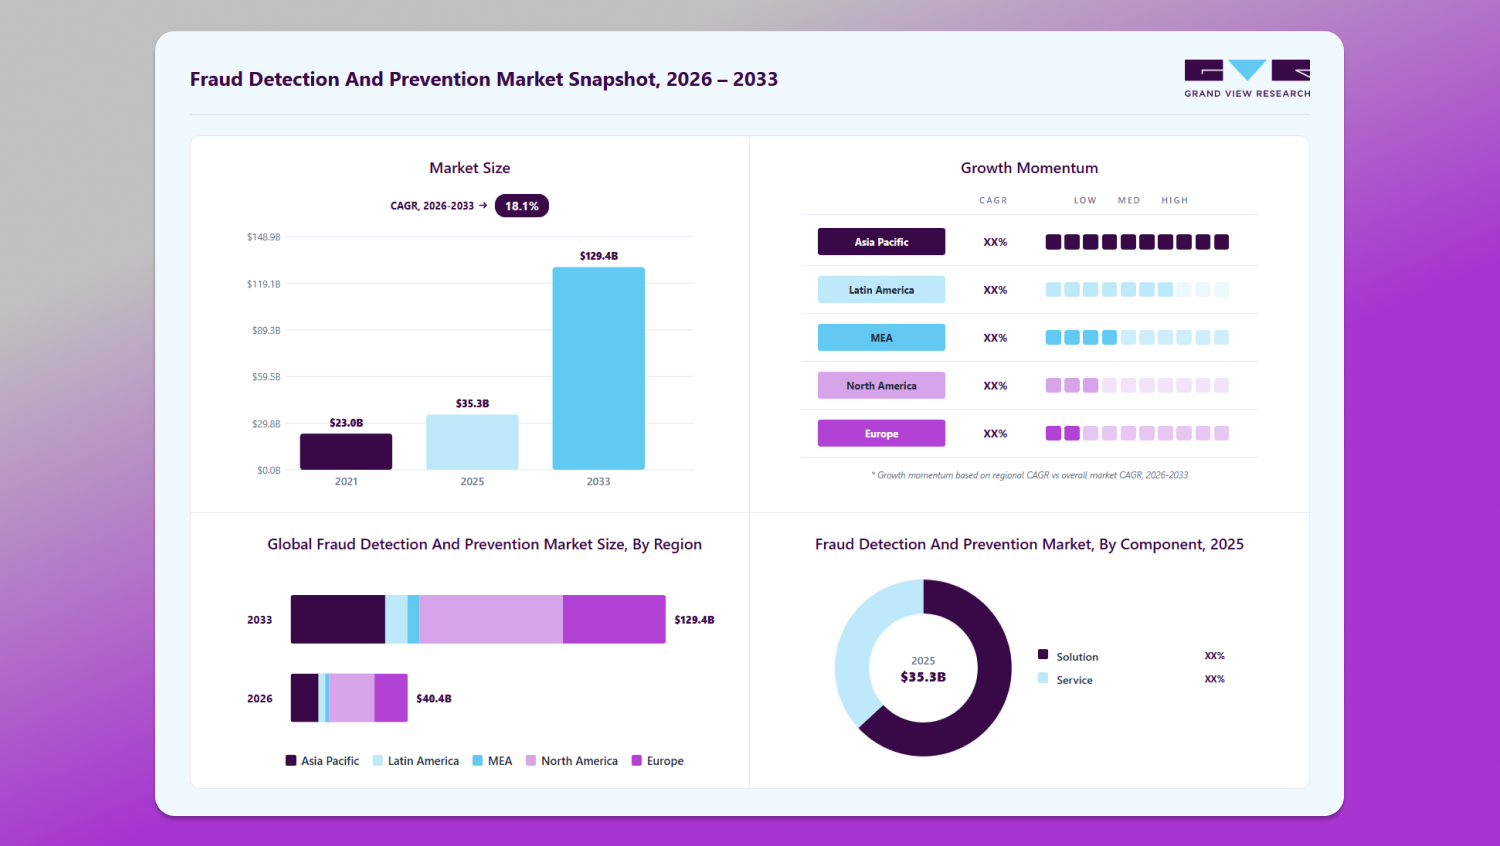
Однак здебільшого саме зловживання змушують антифрод-системи стрімко розвиватися. Масштаб комерційного ринку антифроду добре показує, наскільки серйозно бізнес ставиться до цієї проблеми. За різними оцінками, ринок уже коштує десятки мільярдів доларів, а аналітики Grand View Research прогнозують 📈 подальше стабільне зростання.
Водночас Meta, Google та інші платформи майже нічого не розповідають про роботу своїх систем виявлення. І це зрозуміло: якби вони розкрили внутрішні механізми, зловмисникам було б набагато легше їх обходити.
Тому достеменно знати, які саме сигнали враховують, вирішуючи, чи блокувати конкретний акаунт, і яку вагу має кожен із них, неможливо. Усе, що ми сьогодні знаємо про сучасні системи виявлення, походить із відкритих досліджень, патентів, технічної документації, практичних спостережень експертів галузі та матеріалів компаній, які розробляють комерційні антифрод-рішення.
Для цієї статті найважливіше останнє джерело. Сьогодні існує ціла індустрія, яка допомагає банкам, фінтех-компаніям, маркетплейсам, рекламним платформам і бізнесу в iGaming 🔎 виявляти мультиакаунтинг та інші види шахрайства.
Наприклад, SEON аналізує не лише відбитки браузера, а й поведінкові патерни користувачів, платіжні дані, cookies, IP-адреси та історію активності, щоб знаходити пов’язані акаунти. Sumsub також оцінює поведінкові патерни й пропонує власну систему оцінки ризику. SHIELD робить ставку на поведінкову біометрію, безперервний моніторинг сесій та аналіз кластерів пристроїв, а CrossClassify пов’язує пристрої й акаунти за допомогою графового аналізу та моделей машинного навчання.
Попри різну реалізацію, усі ці рішення об’єднує ☝️ один ключовий принцип: сучасне виявлення давно вийшло за межі перевірки Canvas, WebGL чи інших окремих параметрів відбитка. Натомість воно спирається на комплексний аналіз, щоб оцінити ймовірність того, що кількома акаунтами керує один користувач.
Що насправді означають «пов’язані акаунти»
Перш ніж говорити про методи виявлення, важливо зрозуміти, що насправді шукають сучасні антифрод-системи. Уявіть два акаунти, зареєстровані на одній платформі. Система не намагається відповісти на запитання на кшталт «Чи однаковий у них відбиток Canvas або User-Agent?». Для антифрод-систем по-справжньому важливо інше:
🤔 Наскільки ймовірно, що цими двома акаунтами керує одна людина?
Щоб відповісти на це запитання, система поступово збирає дані, які на перший погляд не пов’язані між собою. Чи використовується той самий пристрій? Чи підключаються акаунти через ту саму мережу? Чи збігаються характеристики їхніх браузерів? Чи схоже вони взаємодіють з інтерфейсом? Чи використовуються ті самі платіжні дані? Чи йдуть реєстрація, вхід та активність в однаковій послідовності? Чи близькі за часом періоди їхньої активності? Чи є непрямі сигнали, що різні акаунти є частиною одного загального патерну?
Один збіг рідко сам по собі призводить до блокування. Але коли кілька таких сигналів починають накладатися, ймовірність того, що акаунти пов’язані, суттєво зростає.
Саме тому уявлення, що безпека акаунта залежить лише від якості відбитка браузера, вже не відповідає дійсності. Відбиток браузера досі важлива частина сучасних антифрод-систем, але це лише один із кількох рівнів оцінки ризику.
У цій статті ми розберемо 🤓 сучасні методи виявлення пов’язаних акаунтів і згрупуємо їх у чотири окремі рівні. Так ви краще зрозумієте, як працюють сучасні антифрод-системи і чому зелений результат у чекері відбитків ще не означає, що ваш профіль не викличе підозр.
Рівень 1: статичний відбиток
Виявлення мультиакаунтингу починається з 👣 цифрового відбитка браузера, який давно вважають основним способом ідентифікації пристрою. Він складається з параметрів, які браузер і операційна система автоматично передають сайтам:
- Canvas;
- WebGL;
- AudioContext;
- User-Agent;
- встановлені шрифти;
- роздільна здатність екрана;
- мова та часовий пояс;
- характеристики обладнання;
- налаштування браузера й операційної системи.
Поєднання цих характеристик і, що важливіше, їхня узгодженість між собою дають платформам змогу скласти досить унікальний профіль користувача і помітити спроби підмінити весь відбиток.
Платформи також перевіряють, чи відповідають заявлені характеристики пристрою його реальним можливостям. Наприклад, браузер може стверджувати, що в користувача сучасна відеокарта, тоді як швидкість рендерингу Canvas або WebGL більше схожа на інтегровану графіку.
Такі невідповідності виникають через віртуальні машини, емулятори, інструменти підміни відбитка або неправильно налаштовані браузери. Тому сучасні антифрод-системи оцінюють не лише заявлені характеристики пристрою, а й те, чи узгоджуються вони з його фактичною поведінкою.
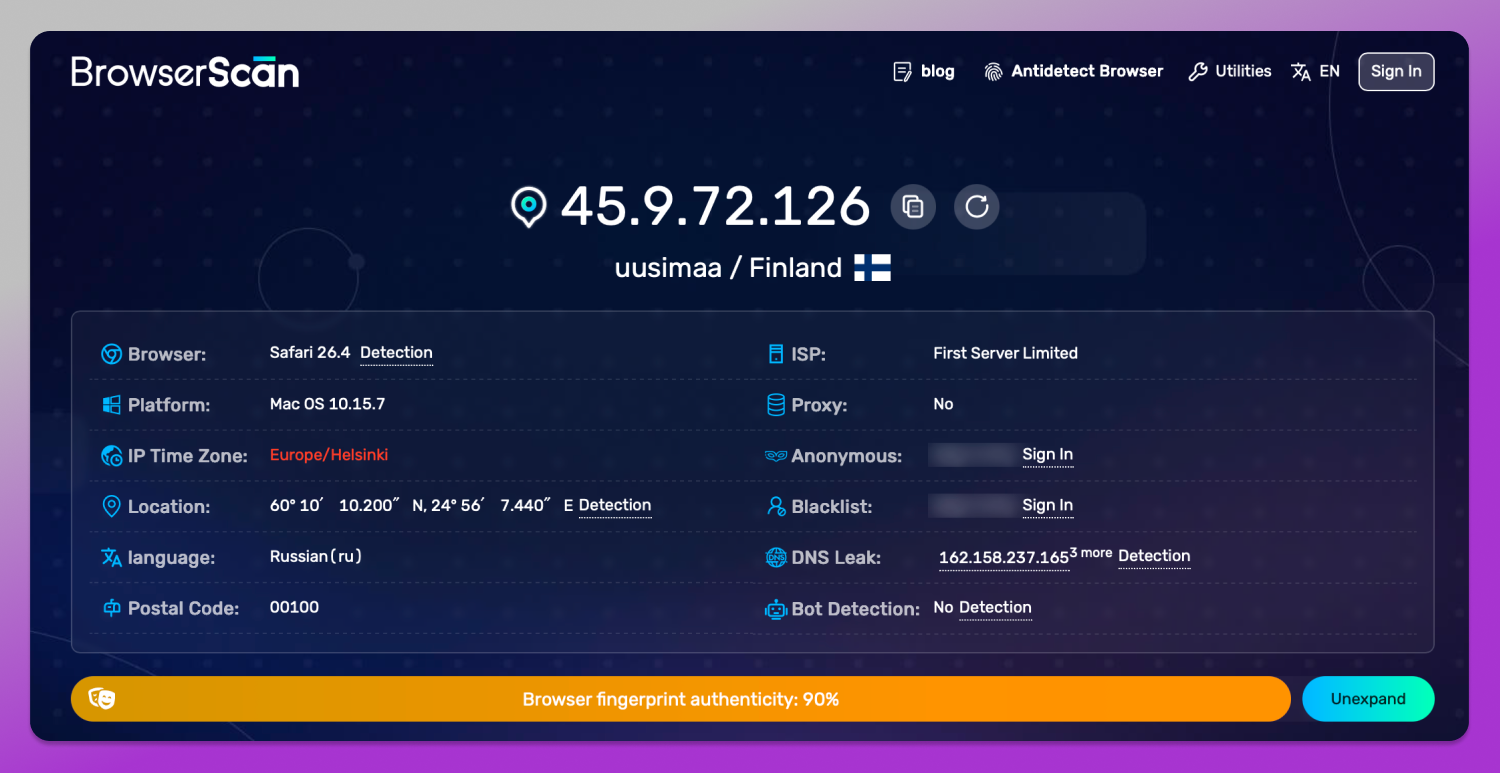
Досі часто можна почути, що коли чекер на кшталт BrowserLeaks чи BrowserScan показує хороший результат, профіль повністю безпечний. Насправді це зовсім не так.
Хороший приклад на цьому рівні: оновлення Chrome M134. У 2025 році браузер почав автоматично додавати чотири нові HTTP-заголовки до запитів до сервісів Google: X-Browser-Channel, X-Browser-Year, X-Browser-Copyright і X-Browser-Validation.
Перші три містять інформацію про канал випуску браузера та версію збірки. Найцікавіший же 💡 X-Browser-Validation. Це криптографічний підпис, який Chrome генерує всередині за допомогою вбудованого API-ключа та рядка User-Agent. Для Windows, macOS і Linux використовуються різні ключі.
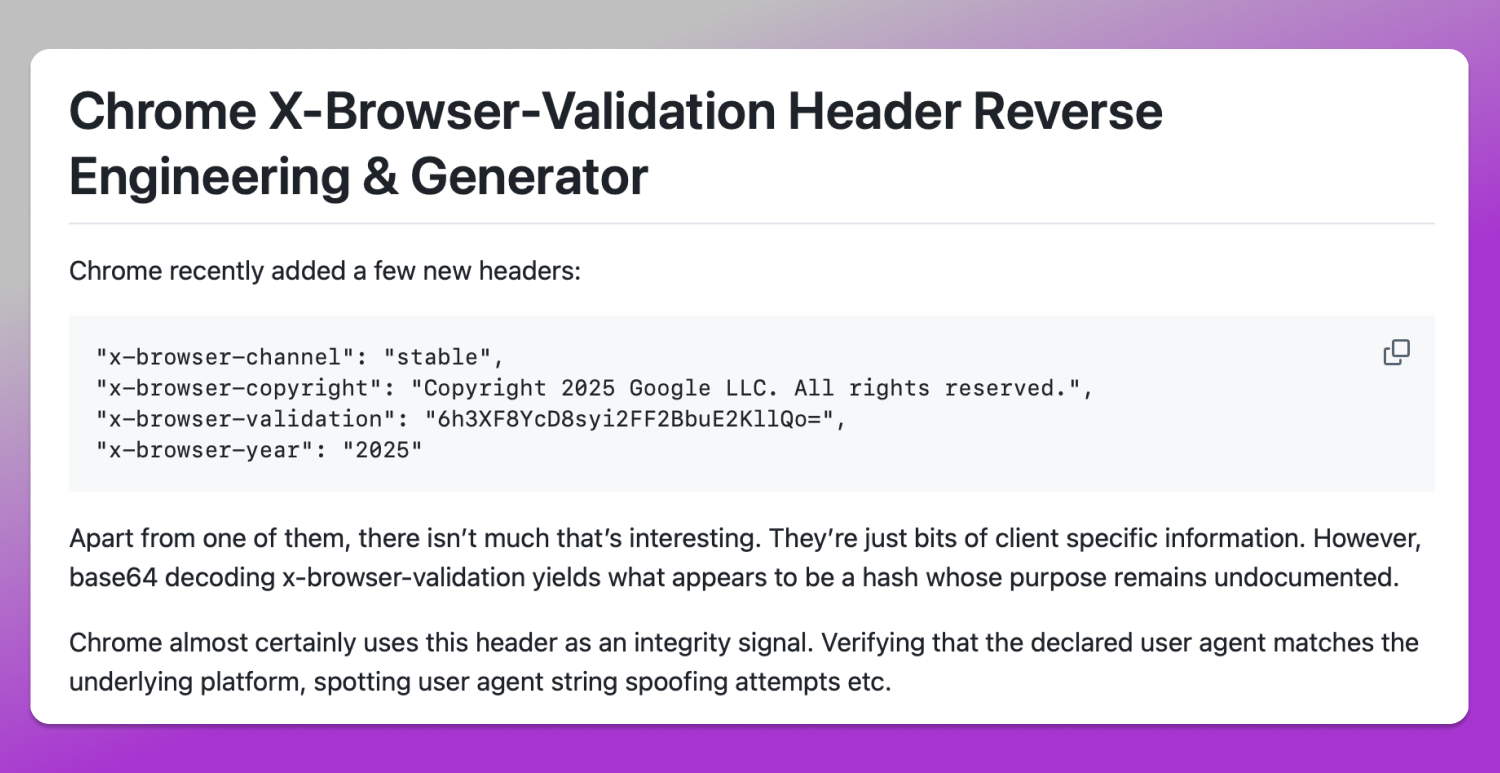
Колись часто вистачало підмінити User-Agent і вдати Chrome на Windows. Тепер це не так. Якщо браузер заявляє одне середовище, а його підпис не збігається з підписом справжнього Chrome на цій платформі, сервери Google можуть одразу помітити невідповідність. Фактично компанія запровадила ще один спосіб перевірити, чи клієнт справді Chrome, чи лише намагається ним прикинутися.
Сам по собі цей механізм не призначений для виявлення мультиакаунтингу. Його мета: переконатися, що клієнт не підмінює своє середовище. Але саме такі перевірки й доповнюють загальний профіль користувача.
Навіть якщо браузер успішно проходить ці перевірки, це не означає, що профіль безпечний. Статичний відбиток лише перший рівень аналізу. Далі платформа оцінює значно складніші сигнали: поведінку користувача, історію пристрою, зв’язки між акаунтами, репутацію мережі тощо.
Рівень 2: аналіз поведінки користувача
Навіть ідеально узгоджений відбиток браузера не гарантує, що платформа вважатиме акаунт легітимним. Після первинної перевірки пристрою сучасні антифрод-системи переходять до аналізу того, як користувач взаємодіє із сайтом чи застосунком.
Такий підхід називають поведінковим фінгерпринтингом. Замість статичних характеристик пристрою система оцінює, як людина насправді користується платформою. Підробити такі поведінкові патерни надзвичайно складно.
Рухи миші та взаємодія з інтерфейсом
Поведінка людини рідко буває передбачуваною. Користувачі рухають курсор з різною швидкістю, трохи коригують його траєкторію, затримуються над елементами інтерфейсу, іноді не влучають у кнопки або гортають сторінки нерівними ривками.
⚙️ Інструменти автоматизації, навпаки, часто поводяться надто ідеально. Курсор рухається прямими лініями, кліки припадають на точно задані координати, а прокручування щоразу йде однаковими кроками. Статистично такі дії суттєво відрізняються від поведінки реальних користувачів.
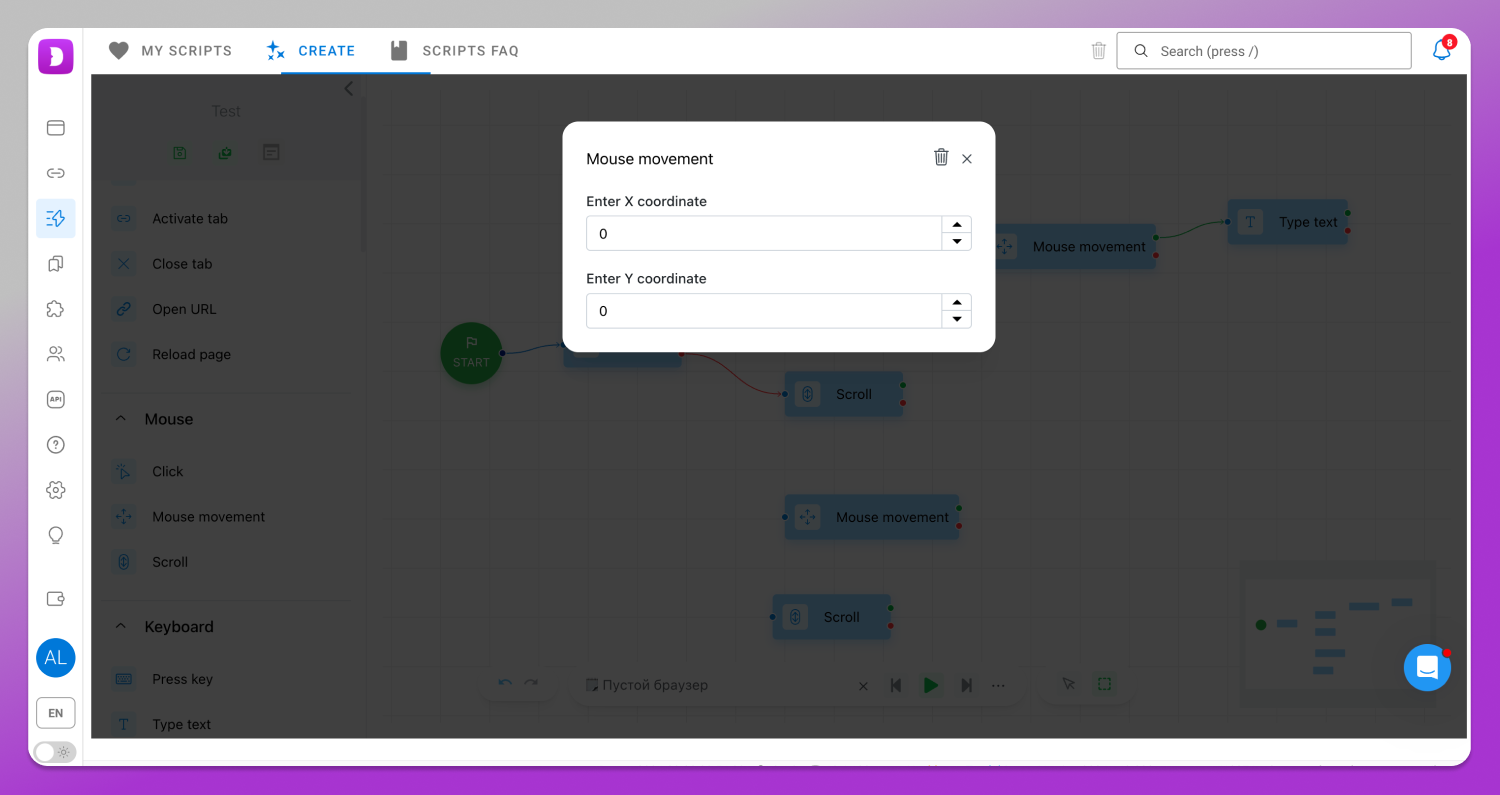
Тому сучасні антифрод-системи аналізують не окремі кліки, а весь 🖼 патерн взаємодії. Вони оцінюють не лише послідовність дій, а й те, як ці дії виконуються і чи виглядають вони природно.
Інтервали між діями
🕓 Проміжки часу між діями користувача теж відіграють важливу роль у поведінковому аналізі. Реальні люди не заповнюють форми з ідеально рівною швидкістю, не відкривають сторінки через фіксовані інтервали і не клікають кнопки з точністю до мілісекунди. На їхню поведінку впливають швидкість читання, особисті звички, відволікання і навіть випадкові паузи.
За автоматизації інтервали між діями часто надто короткі або підозріло однакові. Тому сучасні системи виявлення аналізують не лише самі події, а й їхні часові патерни.
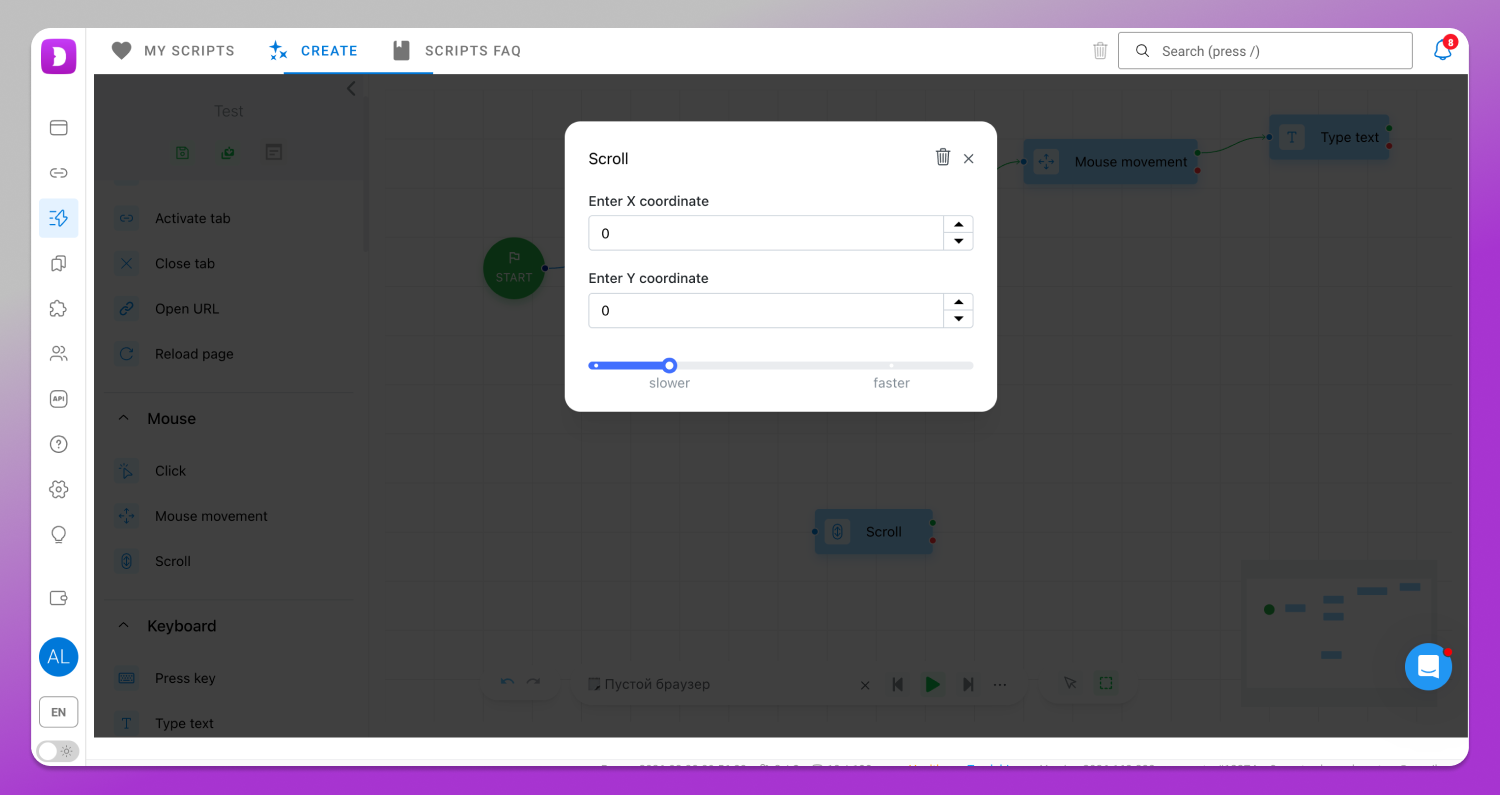
Навіть якщо кожна окрема дія виглядає легітимною, часові патерни все одно можуть видати використання скриптів, ботів чи інших інструментів автоматизації.
Історія активності
Поведінковий профіль формується з часом з кожної взаємодії з платформою. Він може враховувати, коли користувач зазвичай заходить, наскільки регулярно користується сервісом, скільки тривають його сесії і як його активність змінюється з часом.
Наприклад, якщо акаунтом кілька місяців щовечора користувалися з однієї країни, а потім він раптом почав працювати цілодобово короткими десятихвилинними сесіями, це суттєва зміна поведінки. Сама по собі вона не обов’язково свідчить про шахрайство, але може привернути до акаунта додаткову увагу платформи.
Рівень 3: граф пристроїв і зв’язування акаунтів
На перших двох рівнях система збирає інформацію про кожен акаунт і кожного користувача окремо. На третьому рівні вона починає ⚖️ порівнювати ці дані між усіма зареєстрованими акаунтами, щоб знайти сигнали, що деякими з них керує одна людина.
Для цього платформи будують Device Graph – мережу зв’язків між пристроями, акаунтами та користувачами. Її можна уявити як карту, де кожен акаунт, пристрій, IP-адреса чи спосіб оплати стає вузлом, а виявлені зв’язки між ними стають ребрами. Що більше таких зв’язків знаходить система, то вища ймовірність, що кількома акаунтами керує один користувач.
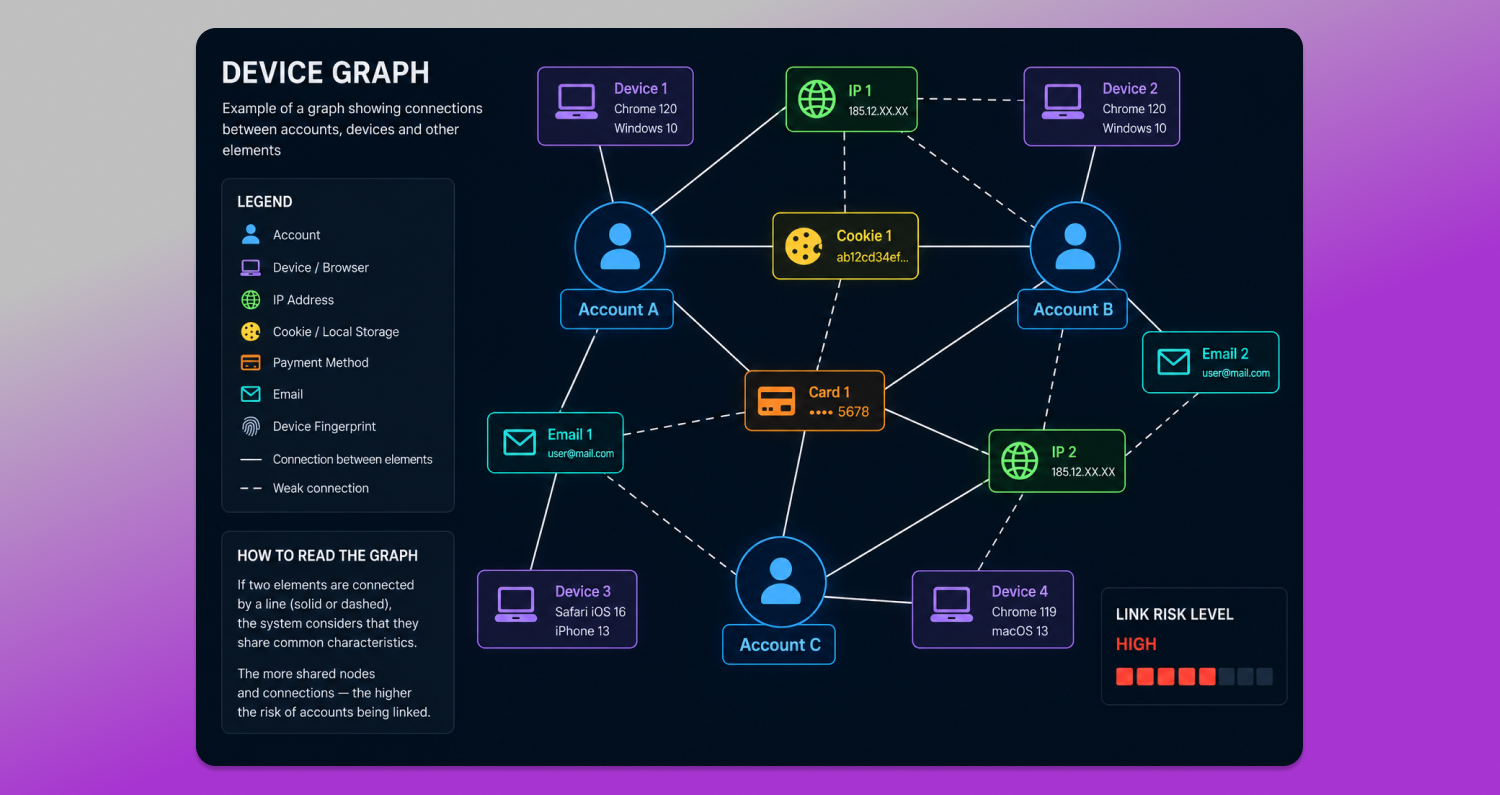
Якщо два акаунти використовують одну IP-адресу, це ще не означає, що вони належать одному користувачу. Так само однаковий User-Agent чи часовий пояс сам по собі нічого не доводить.
Але коли одночасно збігається багато сигналів, і не лише на рівні відбитка, ймовірність випадковості різко падає.
Наприклад, два акаунти можуть:
- регулярно заходити з одного діапазону IP;
- використовувати схожі пристрої та браузери;
- мати спільні cookies або ідентифікатори локального сховища;
- використовувати ті самі платіжні дані;
- мати однакові патерни реєстрації та входу;
- демонструвати схожі поведінкові патерни.
У результаті Device Graph може містити:
- пристрої та їхні відбитки браузера;
- акаунти користувачів;
- IP-адреси, ASN і проксі;
- cookies та локальні ідентифікатори браузера;
- способи оплати й банківські картки;
- адреси електронної пошти та номери телефонів;
- послідовності дій на платформі;
- історію входів і активність користувача.
Усі ці дані потім 🔗 пов’язуються між собою, і антифрод-система може оцінити місце акаунта в загальній мережі зв’язків.
Важливо також, що різні пристрої не обов’язково захищають акаунти від зв’язування. Якщо вони працюють через одну мережу, регулярно підключаються приблизно в той самий час, використовують ті самі браузери, мають схожі поведінкові патерни і взаємодіють з тими самими сервісами, антифрод-система може поступово почати вважати їх частиною однієї поведінкової моделі.
Ще один прийом, який часто використовують разом із Device Graph, називають 🚀 velocity rules (правила швидкості). Він допомагає відповісти на запитання: «Як швидко виконуються дії в різних акаунтах?»
Наприклад, система може позначати ситуації, коли:
- за короткий час з одного пристрою створюють багато акаунтів;
- той самий відбиток браузера раз у раз використовують для реєстрацій;
- кілька акаунтів виконують однакові дії майже одночасно;
- одна банківська картка з’являється в кількох нових акаунтах;
- десятки реєстрацій надходять з одного діапазону IP лише за кілька хвилин.
Зрештою антифрод-системи цікавить не лише пристрій, а й користувач за ним. Якщо кілька незалежних сигналів вказують на мультиакаунтинг, платформа може пов’язати акаунти, навіть коли ними керують з різних пристроїв.
Рівень 4: оцінка мережі та репутація
Останній рівень виявлення стосується мережевої інфраструктури, через яку акаунт підключається до платформи. Багато хто вважає, що достатньо знайти IP-адресу, яку різні чекери вважають «чистою» (і якої немає в жодному чорному списку). Насправді сучасні антифрод-системи оцінюють набагато більше, ніж саму IP-адресу. Вони враховують її історію, мережеве оточення та загальну репутацію мережі, з якої йде трафік.
Тому сьогодні дедалі важливішим стає поняття 💯 Network Scoring: комплексна оцінка надійності мережевого середовища користувача.
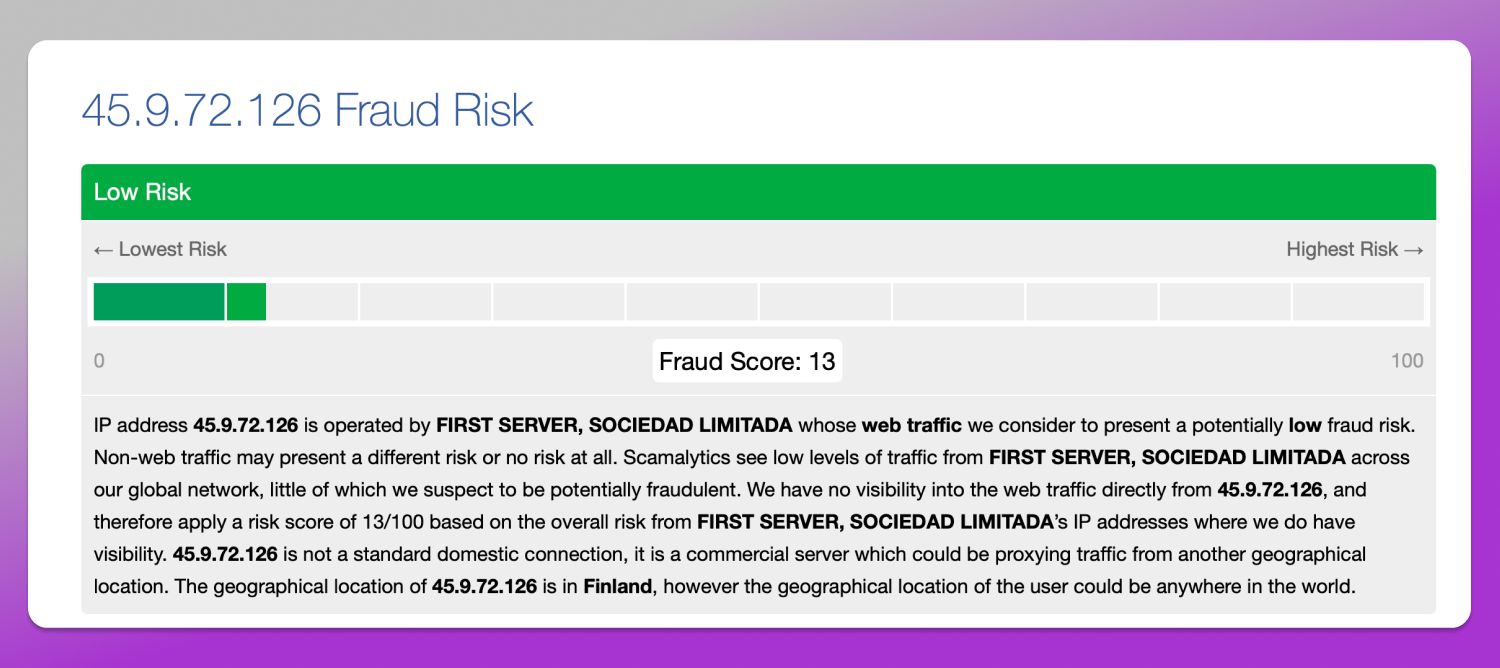
❗ Кожна IP-адреса з часом накопичує власну історію. Платформа може враховувати, як довго адреса використовується, скільки акаунтів через неї працювало, чи блокували якісь із них, як часто змінюється IP і чи була адреса пов’язана з підозрілою активністю.
Навіть якщо конкретної IP-адреси немає в публічних чорних списках, це не означає, що в платформи немає власних історичних даних про її попереднє використання.
Крім самої IP-адреси, платформи аналізують і ASN (Autonomous System Number), тобто оператора мережі чи інтернет-провайдера, через якого користувач виходить в інтернет. Наприклад, акаунт, який постійно підключається з домашньої мережі, виглядає природніше, ніж той, що весь час працює через серверні проксі, VPN-сервіси чи хмарну інфраструктуру. Тому репутацію мережі оцінюють на кількох рівнях: окрема IP-адреса, підмережа та ASN.
Платформи також оцінюють, чи узгоджується мережеве середовище з рештою профілю. Наприклад, мобільний пристрій зазвичай підключається через мобільного оператора або домашній інтернет. Якщо той самий профіль постійно працює через IP дата-центру, виникає очевидна невідповідність між заявленим пристроєм і його реальним мережевим середовищем.
Схожа ситуація виникає, коли:
- домашній комп’ютер регулярно підключається з різних країн;
- той самий профіль за короткий час з’являється під різними ASN;
- тип підключення не відповідає типовому сценарію використання пристрою.
Кожна з таких невідповідностей підвищує загальну оцінку ризику.
Для антифрод-систем найважливіші загальна узгодженість і правдоподібність мережевого середовища користувача. Історію IP, репутацію ASN, тип і географію підключення та те, наскільки ці чинники відповідають пристрою, оцінюють разом, щоб визначити загальний рівень довіри до акаунта.
Як це виглядає на практиці
🛠 Антифрод-системи оцінюють усі ці рівні одночасно. Для прикладу уявіть медіабаєра, який створює два рекламні акаунти. Кожен акаунт має окремий профіль в антидетект-браузері, інший проксі та інший відбиток браузера. Усі популярні чекери відбитків показують, що обидва профілі виглядають легітимно.
На перший погляд між акаунтами немає жодного зв’язку.
| Параметр | Акаунт A | Акаунт B |
|---|---|---|
| Відбиток браузера | Різний | Різний |
| IP-адреса | Різна | Різна |
| Профіль в антидетект-браузері | Окремий | Окремий |
| Час першого входу | 09:02 | 09:04 |
| Робочі години | 09:00–18:00 | 09:00–18:00 |
| Напередодні підключався до того самого домашнього Wi-Fi | Так | Так |
| BIN банківської картки | Однаковий | Однаковий |
| Business Manager | Пов’язаний | Пов’язаний |
| Рекламний домен | Однаковий | Однаковий |
| Креативи | Ті самі зображення | Ті самі зображення |
| UTM-параметри | Збігаються | Збігаються |
| Рекламні тексти | Майже однакові | Майже однакові |
| Послідовність дій | Однакова | Однакова |
Окремо жоден із цих чинників не доводить, що акаунтами керує одна людина. Однаковий BIN картки може бути в клієнтів одного банку. Один домен можна використовувати в кількох рекламних кампаніях. Навіть однакові робочі години не можна вважати доказом зловживання.
Натомість сучасні антифрод-системи оцінюють ймовірність того, що всі ці збіги випадкові. Коли кількість незалежних збігів досягає критичного порогу, ймовірність випадковості падає, і система бачить уже не два незалежні акаунти, а дві сутності, що діють за одним поведінковим патерном.
Ось чому профіль може виглядати бездоганно з погляду відбитка браузера і водночас отримати високу оцінку ризику через сукупність інших сигналів. І ось чому лише створити хороший відбиток браузера недостатньо: ним ще треба правильно користуватися.
Практичні висновки
Сучасні антифрод-системи оцінюють сукупність незалежних сигналів, а не окремі параметри браузера. Тому універсального способу повністю усунути ризик зв’язування акаунтів немає. Єдиний дієвий підхід: комплексний захист.
Безпечна робота з багатьма акаунтами починається з правильної ізоляції профілів. Кожен профіль повинен мати власний відбиток браузера, незалежне сховище, окремі cookies та унікальну, але внутрішньо узгоджену й реалістичну конфігурацію відбитка. Саме для цього й створені антидетект-браузери.
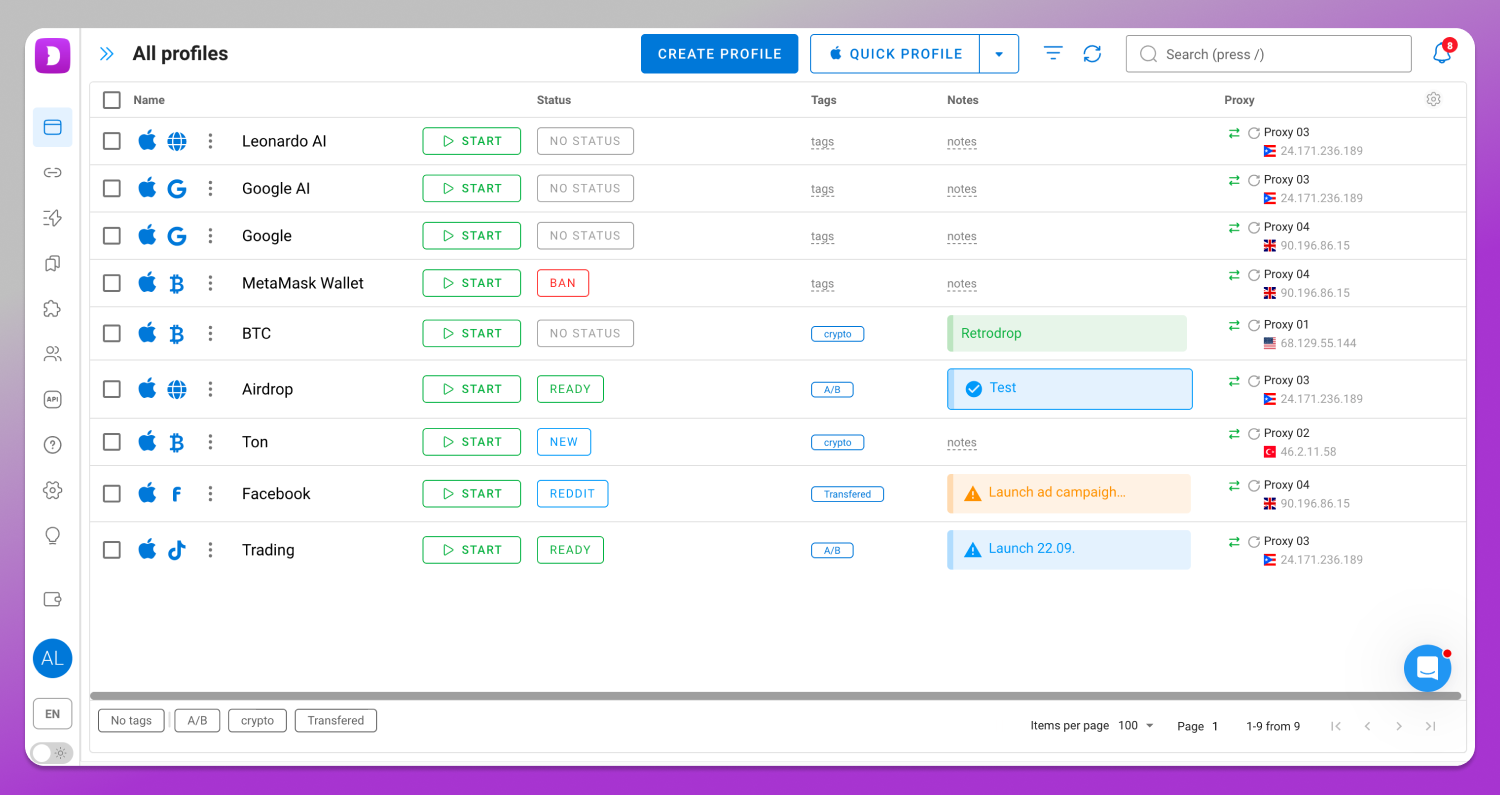
Наприклад, 📌 Dolphin Anty дає змогу створювати необмежену кількість профілів з узгодженими відбитками браузера, окремими проксі (під які автоматично підлаштовуються мова, геолокація та часовий пояс) і навіть правильним заголовком X-Browser-Validation.
Однак захист на цьому не закінчується. Навіть ідеально налаштований відбиток браузера не допоможе, якщо всі акаунти діють за одним поведінковим патерном.
Щоб урізноманітнити поведінку профілів, у Dolphin Anty є вбудований 📹 конструктор сценаріїв (Scenario Builder), який дає змогу автоматизувати дії й водночас імітувати природніші патерни взаємодії в різних акаунтах.
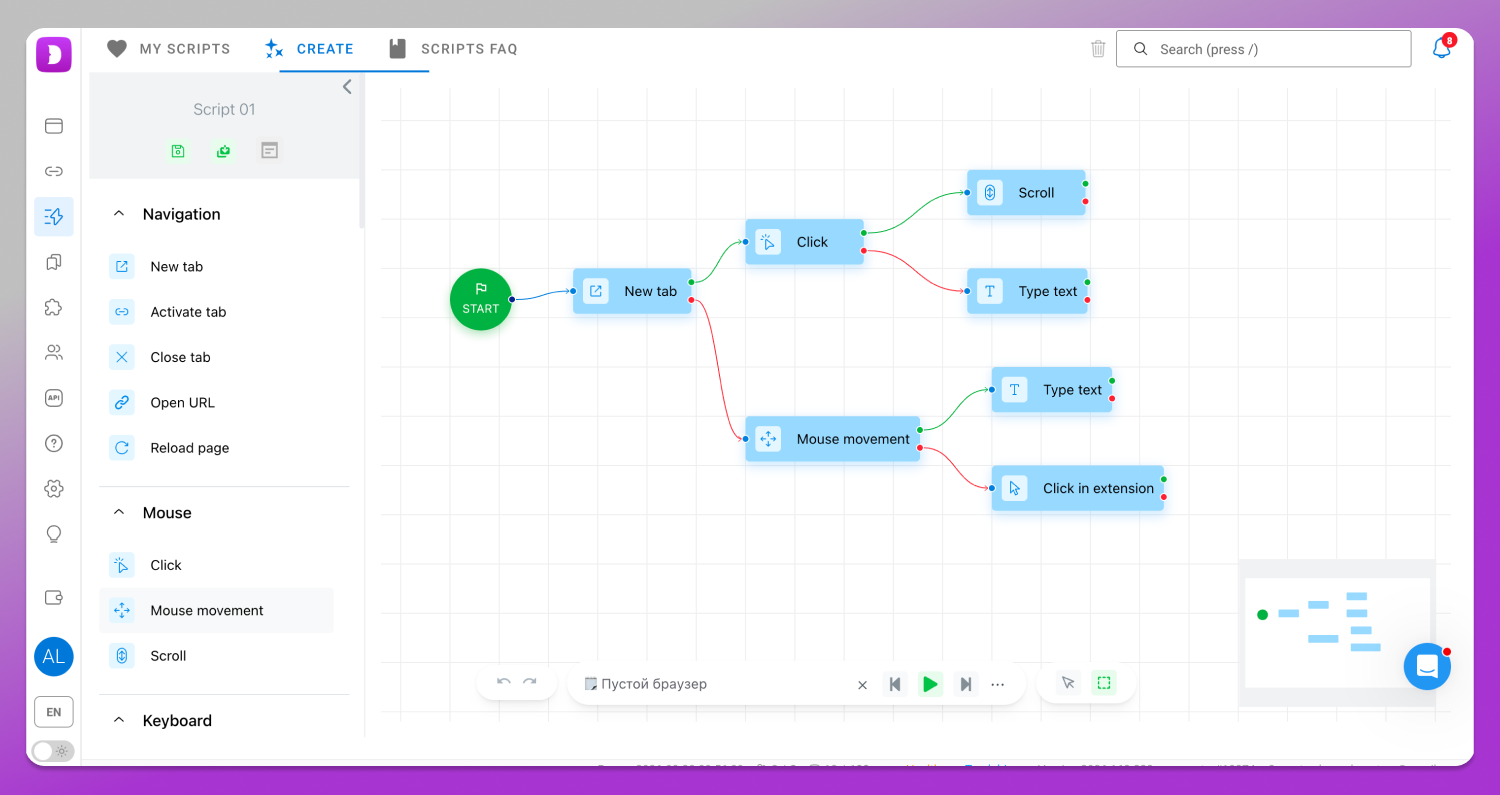
Кожен блок сценарію є налаштовуваним кроком у послідовності автоматизації. Наприклад, можна задати власні координати для рухів миші або змінити швидкість прокручування. Досвідченіші користувачі можуть також працювати із CSS-селекторами.
Але важливо розуміти, що навіть найдосконаліші інструменти автоматизації не можуть повністю відтворити людську поведінку. Якщо активність акаунтів лишається передбачуваною і однотипною, рано чи пізно їх, найімовірніше, пов’яжуть.
Висновок
Ще кілька років тому виявлення мультиакаунтингу здебільшого спиралося на відбитки браузера: Canvas, WebGL, User-Agent, часовий пояс та інші параметри можна було перевірити різними чекерами відбитків. Сьогодні цього вже недостатньо.
Сучасні антифрод-системи аналізують користувачів на кількох рівнях: характеристики пристрою, поведінкові патерни, зв’язки між акаунтами, мережеве середовище, репутацію IP і багато інших сигналів. Окремо ці чинники рідко призводять до блокування акаунта. Але разом вони дають платформам змогу з високою впевненістю визначити, чи керує кількома акаунтами одна людина.
Отже, сучасні платформи намагаються ідентифікувати вже не пристрій, а людину, яка стоїть за кількома акаунтами. І саме на розв’язання цього завдання вони витрачають мільярди доларів.